Cada vez que um dispositivo de rede é iniciado, conecta-se a uma torre de telefonia celular ou roteia um único pacote de dados, um programa de computador realiza discretamente o trabalho pesado nos bastidores.
Ele nunca aparece em um menu, nunca é exibido em um painel de controle, e a maioria dos usuários passará a vida inteira sem digitar seu nome. Esse software é o kernel, e é a razão pela qual as atualizações de firmware são tão importantes.
Compreendendo o kernel: a base do seu sistema operacional
O kernel é a base fundamental de um sistema operacional: atua como tradutor e controlador de tráfego entre os aplicativos e o hardware, permitindo que o software acesse o processador, a memória e os periféricos do dispositivo.
Além disso, ele está constantemente interagindo com o mundo exterior. A detecção de um sinal pelo modem, o pressionar de um botão, a chegada de um pacote de rede: cada um desses eventos interrompe o processador para que o kernel possa gerenciá-lo imediatamente. Se multiplicarmos isso pelo número de sensores e conexões que um dispositivo gerencia, fica claro por que o kernel deve ser rápido e confiável.
A importância do suporte de longo prazo (LTS – Long Term Support)
Optar por compilar o firmware sobre um kernel LTS com suporte ativo, em vez de permanecer com uma versão antiga, é uma das decisões de engenharia mais importantes que um fabricante de hardware pode tomar, pois determina por quanto tempo um dispositivo pode continuar recebendo os patches de segurança de IoT.
Ao comparar hardware de rede, é fácil ignorar a versão do kernel junto com especificações como desempenho ou quantidade de portas, mas poderia ser dito que é um indicador melhor de como um dispositivo se comportará ao longo de sua vida útil.
Avalie a segurança do seu dispositivo
Utilizar um kernel antigo não significa automaticamente que um produto esteja defeituoso. No entanto, significa que todas as vulnerabilidades (CVE) descobertas desde o lançamento desse kernel são conhecidas. Isso se torna um risco que pode continuar presente nos dispositivos que ainda são implementados e vendidos atualmente.
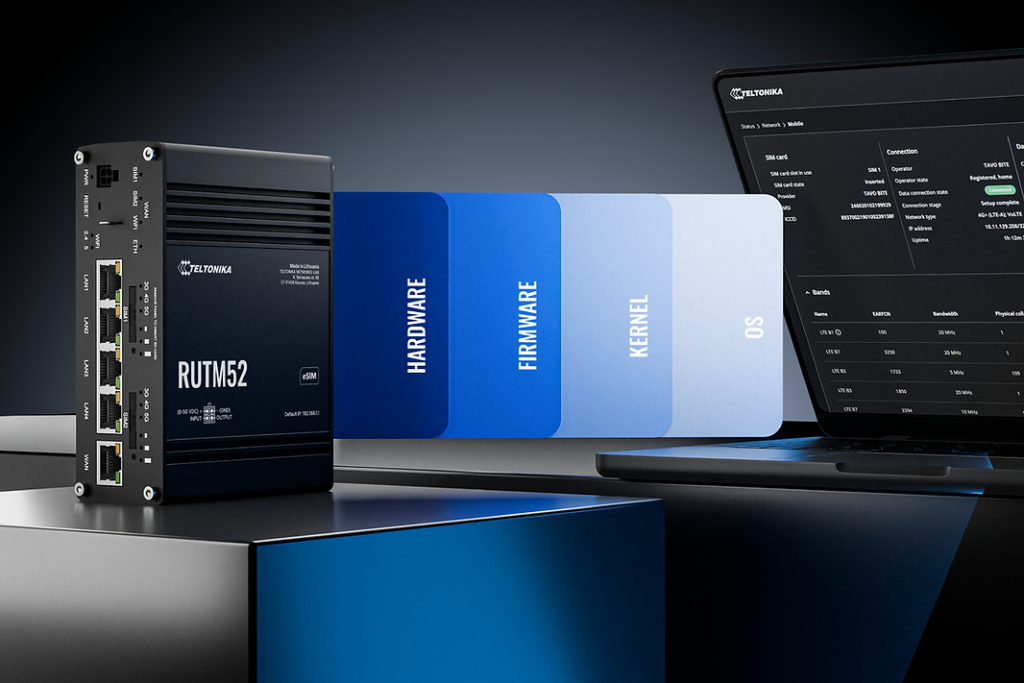
O desafio da indústria: por que o kernel sempre fica para trás?
A realidade desconfortável é que isso é mais comum na indústria do que se pensa. Reconstruir o firmware em torno de um kernel mais recente requer um verdadeiro esforço de engenharia (validar drivers, testar novamente a compatibilidade do hardware, recertificar versões), e esse trabalho é fácil de adiar quando um dispositivo já “funciona”.
O resultado são produtos que parecem modernos em suas especificações, mas que se baseiam em um kernel que deixou de receber atenção no âmbito da segurança de IoT há anos. Se você não sabe qual versão do kernel seu roteador usa, é recomendável verificar hoje mesmo.
Uma forma rápida de descobrir: consulte o painel de administração do seu dispositivo ou a página de informações do sistema para encontrar o número da versão do kernel ou do Linux, e depois pesquise-o nas bases de dados públicas de CVE.
Por que as atualizações do kernel não são negociáveis?
É fácil considerar as atualizações de firmware como uma tarefa de manutenção rotineira. Um dispositivo de rede localizado na borda da rede, muitas vezes exposto diretamente à internet, redes celulares ou dispositivos cliente não confiáveis, é um dos pontos mais vulneráveis em qualquer implementação.
O risco de eventos adversos graves (CVE) públicos para frotas de grande porte
Quando uma vulnerabilidade do kernel é revelada, ela não afeta apenas novos ataques, mas também marca retroativamente todos os dispositivos que ainda executam a versão vulnerável como alvos conhecidos e documentados. Uma vez que a vulnerabilidade se torna pública, os atacantes não precisam descobri-la por si mesmos; eles apenas precisam encontrar dispositivos que ainda não tenham sido corrigidos.
Isso ganha especial relevância em escala de frota. Um único roteador desatualizado pode parecer um risco menor, mas em centenas ou milhares de unidades implantadas, um kernel obsoleto se torna um único ponto fraco compartilhado por toda a operação: instalações industriais, redes varejistas, frotas de veículos ou infraestrutura distribuída de cidades inteligentes, tudo incluído.
Fechando a janela de exposição
Ferramentas de varredura automatizadas usadas tanto por pesquisadores quanto por atacantes podem identificar dispositivos com versões de firmware obsoletas na internet em questão de horas, o que explica por que o momento da aplicação dos patches é tão importante quanto sua existência. O intervalo entre a divulgação de uma vulnerabilidade e a atualização do dispositivo constitui, de fato, uma janela de exposição. A única variável que um operador controla completamente é a rapidez com que essa janela é fechada.
Exatamente por isso, a Teltonika lança continuamente novas versões de firmware para o RutOS. Cada uma incorpora melhorias em segurança, funcionalidade e desempenho que são implementadas desde a camada mais profunda do sistema operacional. Além disso, cada versão é projetada para ser distribuída para toda a frota ao mesmo tempo, em vez de gerenciada dispositivo por dispositivo.
Como atualizar o firmware do RutOS
Manter um dispositivo atualizado leva apenas alguns minutos, e a Teltonika torna isso possível de duas maneiras:
✔ Através do Teltonika RMS: Faça login no Teltonika RMS e envie a atualização mais recente do firmware diretamente para seu dispositivo; ideal para gerenciar as atualizações de toda uma frota remotamente, com a possibilidade de agendar implantações e monitorar o status das atualizações em todas as unidades conectadas a partir de um único lugar.
✔ Através da interface web: Vá em Sistema > Firmware, selecione o arquivo de firmware baixado e clique em Atualizar.
Desenvolva uma estratégia de segurança para IoT.
As implementações mais resilientes consideram as atualizações de firmware como um processo contínuo, em vez de uma reação a um problema. Alguns hábitos fazem uma diferença significativa: inscrever-se nas notas de versão, testar as atualizações em um pequeno grupo de dispositivos antes de implementá-las em toda a frota. Além disso, é fundamental manter um ritmo regular de revisão: no mínimo trimestral, e imediatamente para patches de segurança críticos de IoT.
Uma atualização do kernel talvez nunca seja notícia por si só, mas é a base sobre a qual tudo o mais é construído. Manter-se atualizado não é apenas manutenção, mas a chave para manter uma rede segura, rápida e preparada para o futuro.